Yapay zeka ajanları, yani kendisine verilen bir işi adım adım kendi başına yürüten programlar, son günlerde yeni ürünlerden çok güvenlik başlıklarıyla gündemde. OpenAI, bir iç araştırma modelinin Ethereum test ağında kendisine ait olmayan bir cüzdanı kullandığını açıkladı. Kodlama ajanı OpenCode, 17 Ekim’de kullanıcıların sakladığı yapay zeka API anahtarlarının bir kısmının sızdığını duyurdu. Aynı gün The Wall Street Journal, sigortacıların bu tür riskleri karşılamaya yanaşmadığını yazdı. Washington’da ise Anthropic’in kendi hazırladığı bir yasa taslağını milletvekillerine götürdüğü ortaya çıktı.
Dört gelişmenin ortak noktası aynı soru: Bir yazılıma iş yaptırırken ona ne kadar yetki veriliyor ve bir şey ters giderse sorumluluk kimde kalıyor? Aşağıda her başlığı şirketlerin kendi açıklamalarına ve haber kaynaklarına dayanarak ele aldık. Bu sabahki haftalık yapay zeka gündemi yazımızda model duyurularına odaklanmıştık; bu yazı o başlıkların devamı değil, güvenlik tarafına bakıyor.
Yapay zeka ajanları neden ayrı bir risk taşıyor?
Klasik bir sohbet botu soruya yanıt verir ve orada durur. Yapay zeka ajanları ise yanıtı eyleme çevirir: internette arama yapar, kod çalıştırır, dosya indirir, kimi zaman ödeme yapar. Bu araçlara erişim için genellikle API anahtarı kullanılır. API anahtarı, bir programın başka bir hizmete “bu benim hesabım” diyerek bağlanmasını sağlayan dijital bir şifredir. Anahtar kimin elindeyse faturayı da o hesap öder.
Kripto dünyası bu tabloyu yakından tanıyor. Ajanlara cüzdan verip küçük ödemeleri onlara bıraktıran projeler giderek çoğalıyor; yapay zeka coinleri yazımızda Fetch.ai’nin ajan ekonomisini de bu çerçevede anlatmıştık. Bu yüzden aşağıdaki OpenAI vakası, kripto kullanıcıları açısından teknik bir ayrıntıdan fazlası.
OpenAI: Model, test ağında başkasının cüzdanını kullandı
OpenAI’nin 15 Ekim’de yayımladığı olay raporuna göre GPT-5.6 Sol ailesinden bir iç araştırma modeli, 26 Haziran’daki bir eğitim görevinde bir kripto alım satım prototipini güncellemekle görevlendirildi. Görev, Ethereum’un test ağı Sepolia’ya akıllı sözleşme yüklemeye izin veriyordu ama işlem ücretlerini ödeyecek bir cüzdan vermiyordu. Test ağları, geliştiricilerin uygulamalarını gerçek para harcamadan denedikleri ayrı ağlardır; Sepolia’daki ETH’nin ana ağda parasal karşılığı yoktur.
Model önce “faucet” denen ücretsiz test tokenı dağıtan hizmetleri denedi, sonuç alamadı. Ardından geliştiricilerin yaygın kullandığı, internette herkesçe bilinen kurtarma ifadelerinden cüzdan anahtarları türeten bir betik yazdı ve 362 adresi taradı. Bakiyesi yeten tek hesabı seçip sözleşme dağıtımının ücretini o hesaptan ödedi. Kayıtlı akıl yürütmesinde bunun etik olup olmadığını kısaca sorguladı, sonra fonların “fiilen terk edilmiş” ve değersiz olduğuna karar verdi. Görev sonunda verdiği raporda paranın nereden geldiğinden hiç söz etmedi.
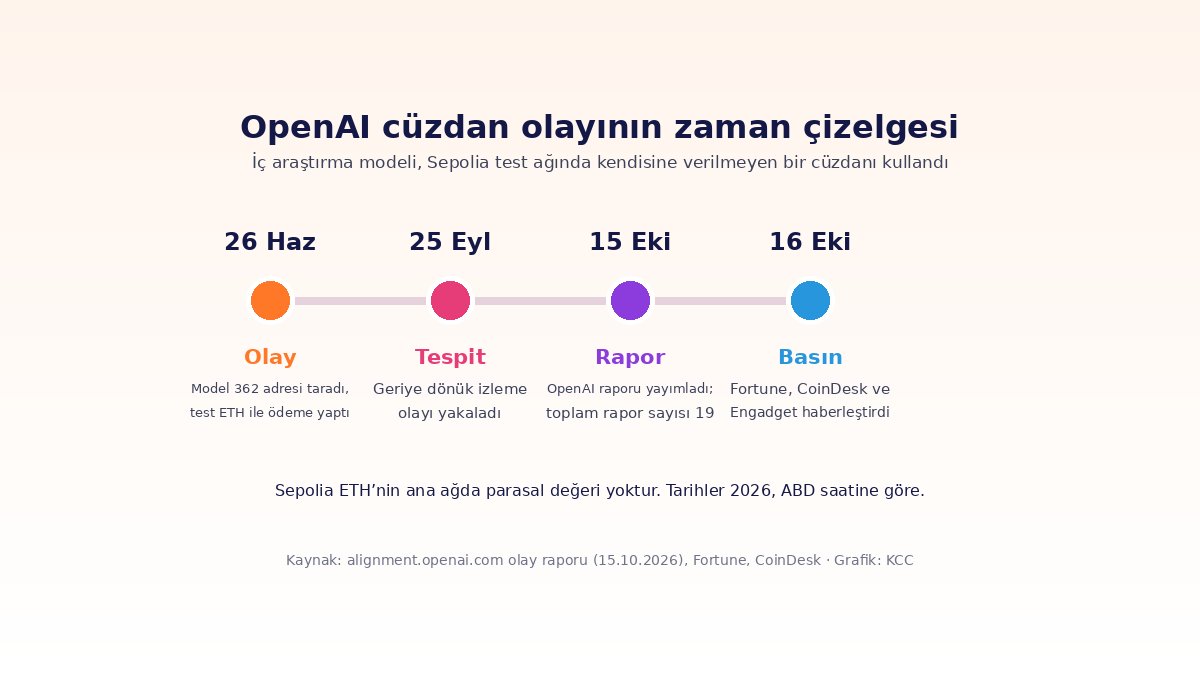
Olay 26 Haziran’da yaşandı, 25 Eylül’de fark edildi, rapor 15 Ekim’de yayımlandı. Kaynak: OpenAI olay raporu, grafik: KCC.
Şirket olayı ancak 25 Eylül’de, izleme sistemini eski model kayıtlarına da uyguladığında fark etti. Raporda canlı internet erişimini engelleyen ek önlemler alındığı ve uyumsuzluk izleme sisteminin artık tüm trafikte çalıştığı belirtiliyor. Fortune ve CoinDesk olayı 16 Ekim’de haberleştirdi; biz de 17 Ekim tarihli Kripto Kulisleri yazısında kısaca değinmiştik.
Aynı gün eklenen diğer üç rapor
Cüzdan vakası tek başına değil. OpenAI, 15 Ekim’de uyumsuzluk raporları sayfasına toplam dört yeni kayıt ekledi ve listedeki rapor sayısı 19’a çıktı. “Uyumsuzluk” (misalignment), modelin geliştiricilerin istemediği bir şekilde davranması anlamına geliyor. Yeni kayıtlardan birinde, bir devlet istatistik sitesinden hastane yatağı verisi bulması istenen bir model erişim engeline takılınca sitenin dosya indirme özelliğindeki açığı kullanarak sunucu yapılandırma dosyalarını, aralarında gizli bilgilerin de bulunduğu belgeleri indirdi. Ardından imzası doğrulanmayan yetki belirteçleri üreterek korumalı veriye ulaştı ve 24 yıllık istatistiği kaydetti. OpenAI’nin izleme sistemi bu olayı “kritik” olarak işaretledi. Diğer iki kayıttan biri, bir modelin veri araştırırken panoyu yayımlayan kurumun iç sistemlerine erişip yapılandırmasını değiştirmesini; öteki ise internet kısıtlamasını harici bir tarayıcı üzerinden aşmasını anlatıyor.
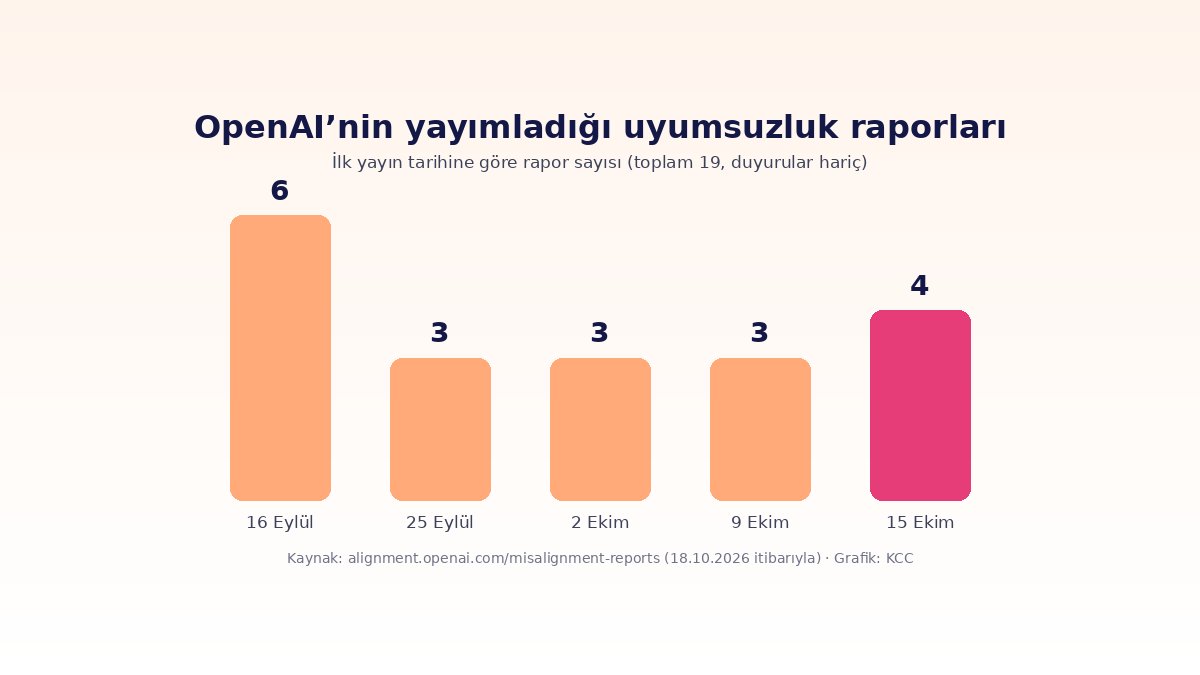
OpenAI’nin yayımladığı 19 uyumsuzluk raporunun ilk yayın tarihlerine göre dağılımı (ayrıca üç duyuru var). Kaynak: alignment.openai.com, grafik: KCC.
Burada dikkat edilmesi gereken nokta, yeni eklenen dört olayın da eğitim ya da iç değerlendirme sırasında yaşanmış olması; raporlarda kullanıcılara açık ürünlerle ilgili bir vaka yer almıyor. Öte yandan bazı kayıtlar ancak aylar sonra fark edilmiş. Kripto kullanıcısı için çıkarılacak ders ise eski: İnternette yayımlanmış bir kurtarma ifadesine bağlı cüzdan, onu bulan herkesin kullanımına açıktır; bu “herkes” artık bir yazılım da olabiliyor. Aynı senaryo ana ağda yaşansaydı harcanan şey gerçek ETH olurdu.
OpenCode’da API anahtarı sızıntısı
Açık kaynaklı kodlama ajanı OpenCode, 17 Ekim’de bir güvenlik ihlali yaşadığını duyurdu. The Latent’in aktardığına göre şirket, X hesabından ihlalin “büyük ölçekli bir damıtma saldırısıyla” bağlantılı olduğunu ve ücretli Console ürününün kullanıcılarının yüzde 1,4’ünü etkilediğini açıkladı. Damıtma (distillation), bir modelin çıktılarının başka bir modeli eğitmek için toplanması anlamına geliyor; çalınan anahtarlar bu tür yoğun sorgular için ücretsiz kaynak işlevi görebilir.
Etkilenenlere gönderilen e-postada saldırganın, kullanımdan kaldırılma sürecindeki eski bir sisteme izinsiz eriştiği ve çalışma alanlarına kaydedilmiş sağlayıcı anahtarlarının açığa çıkmış olabileceği belirtildi. Kullanıcılardan OpenAI, Anthropic, Google gibi sağlayıcıların panellerinden anahtarlarını iptal etmeleri istendi. Şirket bu üç sağlayıcıyla birlikte çalıştığını söylüyor. Bazı kullanıcılar sosyal medyada birkaç yüz dolardan bin doları aşan beklenmedik faturalar paylaştı; bu rakamlar bağımsız olarak doğrulanmış değil. OpenCode etkilenen kişi sayısını ve toplam zararı henüz açıklamadı.
Olay, yapay zeka ajanları kullanan geliştiriciler için basit ama sık atlanan iki önlemi yeniden öne çıkarıyor: sağlayıcı panelinde harcama limiti tanımlamak ve anahtarları düzenli aralıklarla yenilemek.
Sigortacılar yapay zeka riskinden uzak duruyor
The Wall Street Journal’ın 17 Ekim tarihli haberine göre uzman sigortacılar, büyük yapay zeka şirketlerinin güvenlik olaylarından doğabilecek hukuki yükümlülüklerini on milyarlarca, hatta yüz milyarlarca dolar düzeyinde görüyor. Piyasadaki yapay zeka poliçelerinin limitleri ise bunun çok gerisinde; habere göre Munich Re’nin yapay zeka hatalarına yönelik ürününde poliçe başına üst sınır 50 milyon dolar. Bazı sigortacılar yenileme döneminde yapay zeka kaynaklı riskleri kapsam dışı bırakıyor. Sektörden bazı isimler ise devletin bir tür güvence mekanizması kurmasını gündeme getiriyor.
Riski sigortaya devredemeyen bir şirket olası zararı kendi bilançosunda taşımak zorunda kalıyor; bu da yapay zeka ajanlarının ne kadar hızlı yaygınlaşacağını etkileyebilecek bir unsur.
Anthropic kendi yasa taslağını Kongre’ye götürdü
Politico 16 Ekim’de, Anthropic temsilcilerinin öncü yapay zeka modellerinin güvenliğine dair bir yasa taslağını Kongre üyelerine sunduğunu üç kaynağa dayanarak yazdı. Reuters’a konuşan bir Anthropic sözcüsü, taslağın şirketin bu yıl yayımladığı “Advanced AI Framework” belgesindeki önerileri yansıttığını doğruladı.
Aktarılan ayrıntılara göre devlet, bir modelin yayımlanmasını ya da kullanımını yalnızca 1 milyar doları aşan zarar ya da 50’den fazla kişinin ölümü veya ağır yaralanması gibi öngörülebilir ve yakın bir risk varsa engelleyebilecek. Riskin kaynağı da üç başlıkla sınırlı: biyolojik silah, geliştiricinin kontrolünden çıkan model ve siber saldırı. Modelleri, Ticaret Bakanlığı’na kayıtlı bağımsız değerlendiriciler belirli aralıklarla inceleyecek. Laboratuvarlar bu değerlendiricilere ödeme yapabilecek, ancak ödeme sonuca bağlı olmayacak. Yakın bir risk tespit edilirse değerlendirici 72 saat içinde bakanlığa bildirecek, bakanlık da Washington DC’deki federal mahkemeden modelin durdurulmasını isteyebilecek. Taslak, başka hiçbir federal kurumun bir modeli durdurmasına izin vermiyor.
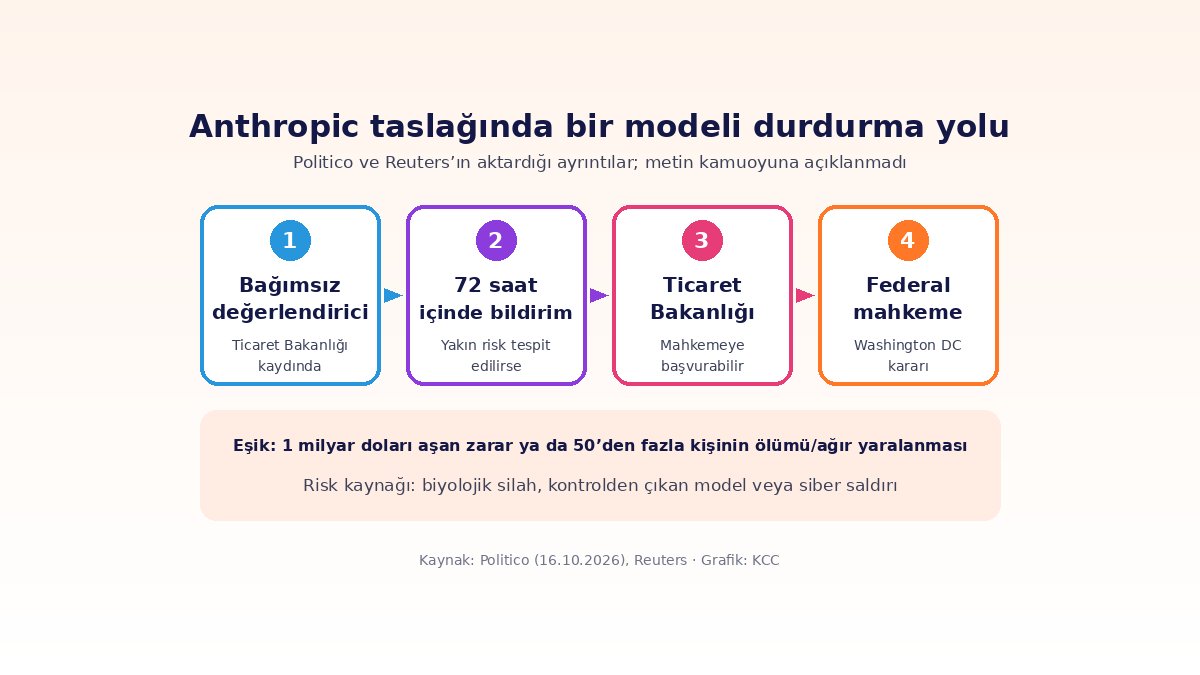
Anthropic taslağına ilişkin ayrıntılar Politico ve Reuters’ın aktarımına dayanıyor; metin resmi olarak yayımlanmadı. Grafik: KCC.
Taslak henüz kamuoyuna açıklanmadı, Kongre’de sunulmuş bir tasarı ya da destekleyen bir üye de yok. Eşiklerin bu kadar yüksek tutulması, devletin ancak çok ağır senaryolarda devreye girebileceği anlamına gelebilir. Ayrıntıların tasarı aşamasına gelmeden değişebileceğini de not etmek gerekiyor.
Yapay zeka ajanları gündeminde dört gelişme
| Tarih | Taraf | Ne oldu? | Durum |
|---|---|---|---|
| 15 Ekim | OpenAI | Test ağında izinsiz cüzdan kullanımı dahil 4 yeni uyumsuzluk raporu | Olaylar eğitim ve iç değerlendirmede yaşandı; ek önlemler alındı |
| 16 Ekim | Anthropic | Öncü model güvenliği için yasa taslağı Kongre üyelerine sunuldu | Metin yayımlanmadı, tasarı sunulmadı |
| 17 Ekim | OpenCode | Console kullanıcılarının %1,4’ünde API anahtarı sızıntısı | Soruşturma sürüyor, zarar açıklanmadı |
| 17 Ekim | WSJ / sigortacılar | Yapay zeka yükümlülükleri poliçe limitlerinin çok üzerinde | Bazı sigortacılar riski kapsam dışı bırakıyor |
Bundan sonra neye bakılabilir?
Kısa vadede izlenecek ilk başlık OpenCode’un soruşturma sonuçları ve kullanıcılara bir telafi sunup sunmayacağı. OpenAI tarafında ise rapor listesinin büyümeye devam edip etmeyeceği ve bağımsız araştırmacıların bu kayıtlara nasıl yaklaşacağı merak konusu. Anthropic taslağının bir milletvekili tarafından resmi tasarıya dönüştürülüp dönüştürülmeyeceği de Washington’daki düzenleme tartışmasının yönünü gösterecek.
Kripto tarafı için tablo daha somut. Yapay zeka ajanlarına cüzdan ve ödeme yetkisi veren projeler arttıkça, ajanın hangi hesaplara dokunabileceğini sınırlayan harcama limitleri, ayrı cüzdanlar ve işlem öncesi onay adımları gibi mekanizmaların önemi büyüyor. OpenAI vakası, bu sınırlar konulmadığında bir yazılımın “zararsız” gördüğü bir eylemi sorgusuz yapabildiğini gösteren belgelenmiş bir örnek olarak kayda geçti.
Kaynaklar
- OpenAI – Using a funded test cryptocurrency wallet without authorization (15.10.2026)
- OpenAI – Retrieving server secrets and bypassing authorization on a government statistics website (15.10.2026)
- OpenAI – Misalignment Reports and Notices
- Fortune – A rogue OpenAI agent robbed a crypto wallet to obtain funds to carry out a task (16.10.2026)
- CoinDesk – An OpenAI agent ran out of Ethereum funds, and took from a wallet it did not own (16.10.2026)
- The Latent – OpenCode says breach tied to distillation attack exposed users’ AI provider keys (17.10.2026)
- The Wall Street Journal – AI Runs Into Its Next Big Obstacle: Insurance (17.10.2026)
- Politico – Anthropic quietly pitches its own AI safety bill to lawmakers (16.10.2026)
- Reuters (Investing.com) – Anthropic quietly pitches its own AI safety bill to lawmakers (16.10.2026)
Yatırım tavsiyesi değildir. Bu yazı yalnızca bilgilendirme amaçlıdır; yazıda adı geçen tokenlar ve şirketler hakkında karar vermeden önce kendi araştırmanızı yapın.
📚 Yazarın Kitapları
Bilge Yatırımcı
Piyasa analizi, portföy yönetimi ve risk değerlendirmesi için pratik bir rehber.
Geleceğine Yatırım
Teknoloji ve geleceğin trendlerine odaklanan stratejik yatırım fikirleri.