

Initia saldırısı ile ilgili ilk resmî teknik açıklama 24 Ekim sabahı geldi. Proje ekibi, 23 Ekim akşamı ağı durdurmak zorunda kalmasına yol açan olayın kaynağını, köprülerden çıkarılan varlıkların dökümünü ve paraların şu an hangi cüzdanda beklediğini tek tek paylaştı. En dikkat çekici bilgi şu: saldırgan yeni INIT basmadı, INIT’in toplam arzı etkilenmedi. Buna karşın Initia L1 ağı ve bağlı rollup’lar hâlâ kapalı, yeniden açılış için kesin bir tarih yok.
Dün akşam yayımladığımız Initia zincirinin durdurulması haberinde olayın nedeni henüz bilinmiyordu. Bu yazıda, Initia saldırısı hakkındaki yeni açıklamanın neyi değiştirdiğini, açığın sade bir dille ne anlama geldiğini, Kore borsası Upbit’in yatırımcılara yaptığı uyarıyı ve INIT grafiğinin saldırı sonrası nasıl göründüğünü ele alıyoruz.
Initia saldırısı nasıl gerçekleşti?
Initia’nın X hesabından 24 Ekim 11.46 TSİ’de yapılan açıklamaya göre Initia saldırısı 23 Ekim 17.59 TSİ’de başladı. Saldırgan, Initia’nın akıllı sözleşmeleri çalıştıran sanal makinesi MoveVM’deki bir “script önbellekleme” hatasını kullandı. Ekip, bu hatanın zararlı kodun güvenlik kontrollerini atlamasına izin verdiğini belirtiyor.
Konuyu basitleştirmek gerekirse: bir blokzincir, sık çalışan kod parçalarını her seferinde baştan doğrulamamak için hafızada tutar. Buna önbellek denir ve hız kazandırır. Ancak önbellekteki bir kodun yeniden kontrol edilmeden çalıştırılabildiği bir boşluk varsa, saldırgan normalde reddedilecek bir işlemi sisteme “zaten onaylanmış” gibi sokabilir. Initia’nın anlattığı tablo da buna benziyor. Saldırgan MoveVM’nin tuttuğu durum kaydını sahte biçimde değiştirerek kendi hesabına karşılığı olmayan WETH, iUSD ve USDC yazdı.
Ayrıntılardan biri özellikle önemli. Ekibe göre saldırgan bu bakiyeleri oluştururken ilgili tokenların toplam arz kaydını değiştirmedi. Yani zincirdeki “toplam arz” rakamına bakan bir izleme aracı ilk anda anormal bir şey görmeyecekti. Hesaplarda bakiye vardı, ama o bakiyenin arkasında gerçek bir varlık yoktu. Bu tür olayların neden saatler değil dakikalar içinde zarara dönüştüğü de buradan anlaşılıyor: sahte bakiye bir köprüye ulaştığı anda gerçek varlığa çevrilebiliyor.
Initia’nın kurucu ortaklarından zon da 23 Ekim akşamı yaptığı paylaşımda Initia saldırısını “Cosmos SDK üzerindeki MoveVM ile ilgili sıfırıncı gün hatası” olarak tanımlamış, hatanın yerel INIT tokenına uzanmadığını yazmıştı. Sıfırıncı gün hatası, geliştiricilerin daha önce bilmediği ve saldırı anına kadar yaması olmayan açık anlamına geliyor. Move dili, ilk olarak Meta’nın bıraktığı Diem projesi için geliştirilmiş ve güvenlik odaklı olmasıyla öne çıkarılan bir dil. Bu olay, dilin kendisi güvenli kabul edilse bile onu çalıştıran sanal makine katmanındaki bir hatanın tüm sistemi riske atabileceğini gösteriyor.
Köprülerden çıkan 2,7 milyon dolar nereye gitti?
Initia saldırısında ağ durdurulmadan önce saldırgan yaklaşık 2,7 milyon dolarlık varlığı başka zincirlere taşımayı başardı. Initia’nın açıkladığı döküm şöyle:
- LayerZero köprüsü üzerinden 105 WETH ve yaklaşık 1,4 milyon AUSD0,
- Noble ve Circle’ın CCTP altyapısı üzerinden yaklaşık 1,08 milyon USDC.
Bu varlıkların tamamı daha sonra ETH’ye çevrildi ve toplam 1.135,52 ETH, Ethereum ana ağındaki 0x358ef0130f7a5aa516dcd81bdc80b18cde41cac8 adresine aktarıldı. Bizim Blockscout üzerinden 24 Ekim 19.06 TSİ’de yaptığımız kontrolde adresin bakiyesi hâlâ 1.135,52 ETH görünüyordu. Binance’te aynı dakikalarda 2.304 dolar civarında işlem gören ETH fiyatıyla bu miktar yaklaşık 2,6 milyon dolara denk geliyor. ETH’nin adrese girişi 23 Ekim 18.41 TSİ’de, yani zincirin durdurulduğu dakikada gerçekleşmiş. Sonrasında adrese yalnızca çok küçük tutarlı ve sahte token içeren transferler gelmiş; bunlar büyük hack cüzdanlarına sıkça gönderilen “adres zehirleme” denemelerine benziyor. Kontrol anında adresten dışarı çıkan bir ETH transferi görmedik.
Initia saldırısından elde edilen paraların hâlâ tek bir adreste durması, kurtarma çalışmaları için zaman penceresi yaratıyor. Initia, güvenlik ortaklarıyla birlikte varlıkları geri almaya çalıştığını söylüyor. Ancak ETH, USDC gibi doğrudan dondurulabilen bir stabil coin değil. Bu yüzden geri dönüşün büyük ölçüde saldırganla pazarlığa, borsaların takibine ya da hukuki sürece bağlı olacağını hatırlatmak gerekiyor. Benzer köprü olaylarını daha önce Cysic köprü saldırısı yazımızda da incelemiştik; ortak nokta, sahte bakiyenin köprü üzerinden gerçek varlığa dönüştürülmesi.
INIT arzı etkilenmedi, bu ne anlama geliyor?
Açıklamanın yatırımcılar açısından en kritik cümlesi, yerel INIT tokenının basılmadığı ve toplam INIT arzının değişmediği yönündeki ifade. Bu, saldırganın piyasaya karşılıksız INIT sürüp fiyatı baskılama ihtimalinin olmadığı anlamına geliyor. CoinGecko kayıtlarında 1 milyar adetlik toplam arzın yaklaşık 210,8 milyonu dolaşımda görünüyor.
Öte yandan “INIT etkilenmedi” ifadesi, Initia saldırısının ekosisteme maliyetsiz geçtiği anlamına gelmiyor. Karşılıksız basılan WETH, iUSD ve USDC bakiyelerinin bir kısmı köprüden çıkarıldığı için, bu köprülerin karşı tarafındaki havuzlarda bir açık oluşmuş olabilir. Ekip, bu açığın kim tarafından ve nasıl kapatılacağına, kullanıcılara bir telafi yapılıp yapılmayacağına dair henüz bilgi vermedi. Initia saldırısının gerçek maliyetini gösterecek bu sorunun cevabı, tam olay raporunda netleşecek.
Initia ağı ne zaman yeniden açılacak?
Resmî açıklamaya göre ekip açığı kapatacak güvenlik yaması üzerinde çalışıyor ve yamanın “birkaç gün içinde” tamamlanıp denetimden geçmesini bekliyor. Initia L1 ve rollup’lar bu süreçte kapalı kalacak. Ağ güvenli şekilde açıldıktan sonra kapsamlı bir olay raporu yayımlanacağı da ayrıca belirtildi. Yani şu an elimizde bir tahmini süre var, kesin bir tarih yok.
Durdurulan bir zincirin yeniden başlatılması yalnızca yazılım yamasıyla bitmiyor. Doğrulayıcıların yeni sürüme geçmesi, sahte bakiyelerin kayıtlardan nasıl temizleneceğine karar verilmesi ve borsaların yatırma-çekme işlemlerini yeniden açması gerekiyor. Ekim 2022’de BNB Chain de bir köprü açığı sonrası ağı durdurmuş, doğrulayıcı güncellemesiyle birkaç saat içinde yeniden açmıştı. Initia’nın açıklaması daha uzun bir süreye işaret ediyor, çünkü yamanın açılıştan önce denetlenmesi planlanıyor. Açıklamanın son satırı da bir uyarıydı: kullanıcılar resmî kanallar dışından gelen bağlantı, mesaj ve iddialara itibar etmemeli. Hack sonrası “iade başvurusu” ya da “token talep” görünümlü sahte siteler sıkça ortaya çıktığı için bu uyarı önemli.
Upbit’ten INIT için “dikkat” uyarısı
Initia saldırısının Kore ayağı da dünkü haberimizden sonra netleşti. Borsa, 23 Ekim 18.57 TSİ’de INIT yatırma ve çekme işlemlerini askıya almıştı. Upbit, yaklaşık 20 dakika sonra, 19.15 TSİ’de yayımladığı ikinci duyuruda INIT için yatırımcılardan dikkatli olmalarını istedi. Borsa, zincirde güvenlik sorunu şüphesi bulunduğunu, bu nedenle fiyat oynaklığının artabileceğini belirterek Initia’nın kendi açıklamasına yönlendirdi. Bu duyuru, Upbit’in “yatırım uyarısı” listesine alma kararı değil, bir bilgilendirme niteliği taşıyor. Ancak Kore borsalarında bu tür uyarıların ardından proje ile yazışma sürecinin başladığını ve gelişmelere göre daha ağır adımların gündeme gelebildiğini hatırlatmakta fayda var.
24 Ekim 19.05 TSİ itibarıyla Binance, OKX ve Bybit duyuru sayfalarında INIT’e özel yeni bir kararı görmedik. Zincir kapalı olduğu sürece borsalar arasında INIT yatırma ve çekme pratikte mümkün değil.
INIT fiyatı Initia saldırısına rağmen neden yükseldi?
Binance spot verisinde Initia saldırısının yaşandığı saatte INIT 0,1134 dolara kadar geriledi. Hemen ardından gelen saatte ise fiyat 0,1554 dolara kadar tırmandı ve gece 00.00 TSİ sularında 0,1574 dolarla son 200 günün en yüksek seviyesini gördü. 24 Ekim 19.06 TSİ itibarıyla son 24 saatte INIT yüzde 11,9 artıda, 0,1472 dolardan işlem görüyordu ve Binance spot hacmi 8,8 milyon dolar civarındaydı.
Bu hareketi yorumlarken temkinli olmak gerekiyor. Ağ kapalıyken borsalara yeni INIT gelemiyor, borsadan çıkış da yapılamıyor. Dolayısıyla fiyat, sadece borsalarda zaten bulunan sınırlı miktar üzerinden oluşuyor ve bu durum hareketleri sertleştirebiliyor. Ayrıca bugünkü 08.00–09.00 TSİ arasındaki 0,1324’ten 0,1521’e sıçrama, resmî açıklamadan önce gerçekleşti. Bu nedenle yükselişi doğrudan açıklamaya bağlamak doğru olmaz.
Initia saldırısı sonrası 4 saatlik INIT grafiği ne söylüyor?
Hesaplamalarımız Binance spot INITUSDT kapanmış mumlarına dayanıyor; veriler 24 Ekim 19.06 TSİ’de çekildi. Son kapanan 4 saatlik mum (15.00–19.00 TSİ) 0,1478 dolardan kapandı. RSI(14) 61,6 seviyesinde, yani güçlü ama aşırı alım bölgesinde değil. Üç üssel ortalamanın tamamı fiyatın altında kalıyor: EMA30 0,1337, EMA50 0,1305, EMA200 ise 0,1126 dolarda. Son altı 4 saatlik mumun hacmi bir önceki altı muma göre yüzde 182 daha yüksek.
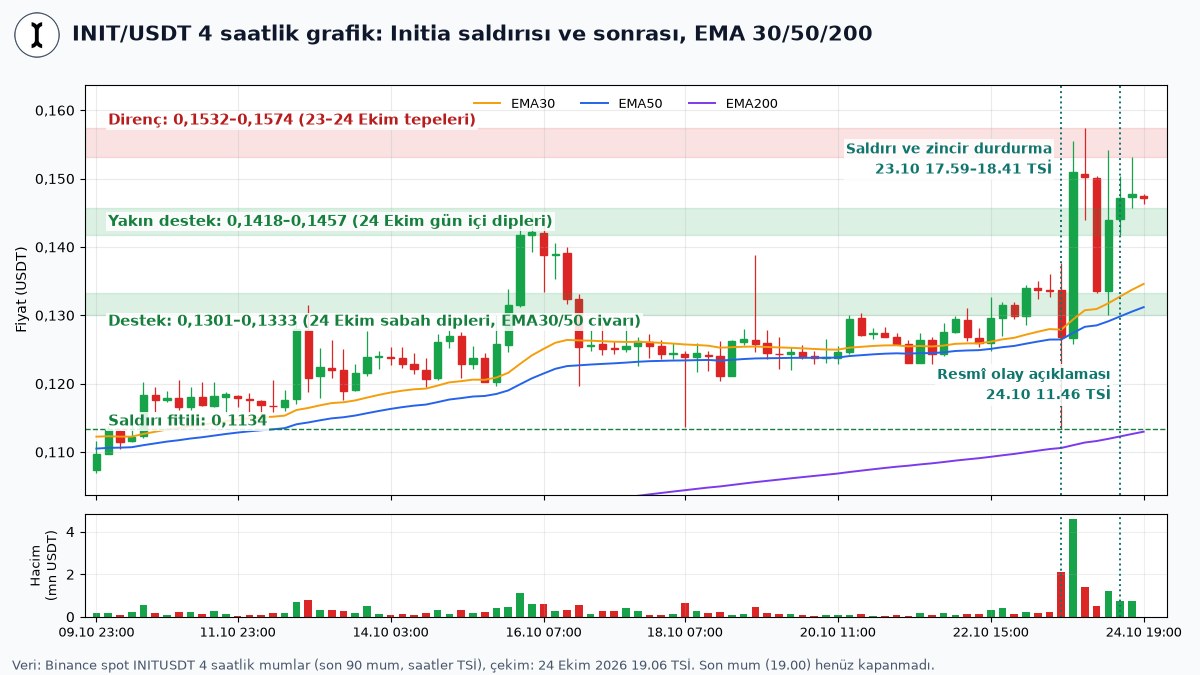
Yakın destek 0,1418–0,1457 bandında, bugünkü gün içi diplerin bulunduğu bölgede. Bunun altında 0,1301–0,1333 aralığı, sabah görülen dipler ve EMA30/50 ortalamalarıyla örtüşüyor. Yukarıda ise 0,1532–0,1574 bandı, saldırı sonrası iki kez satış gelen tepe bölgesi. 4 saatlik grafikte 0,1301’in altında bir kapanış, saldırı sonrası oluşan toparlanma yapısını zayıflatır. 0,1574 üzerinde kalıcılık sağlanmadıkça bölge direnç olarak kabul edilmeli.
Günlük grafikte kırılım henüz teyitli değil
Günlük grafikte son kapanan mum 23 Ekim’e ait: açılış 0,1299, en yüksek 0,1574, en düşük 0,1134 ve kapanış 0,1503 dolar. Bu mumun hacmi 8,7 milyon dolarla son 20 günün ortalamasının yaklaşık 6 katı. Günlük RSI 74,2’ye çıkarak 70 eşiğinin üzerine taşındı; bu, kısa vadede ısınmaya işaret ediyor. EMA30 0,1156, EMA50 0,1038 ve EMA200 0,0910 seviyesinde ve üç ortalama da yukarı eğimli. Son 30 günlük getiri yüzde 68,9, son 90 günlük getiri ise yüzde 171.
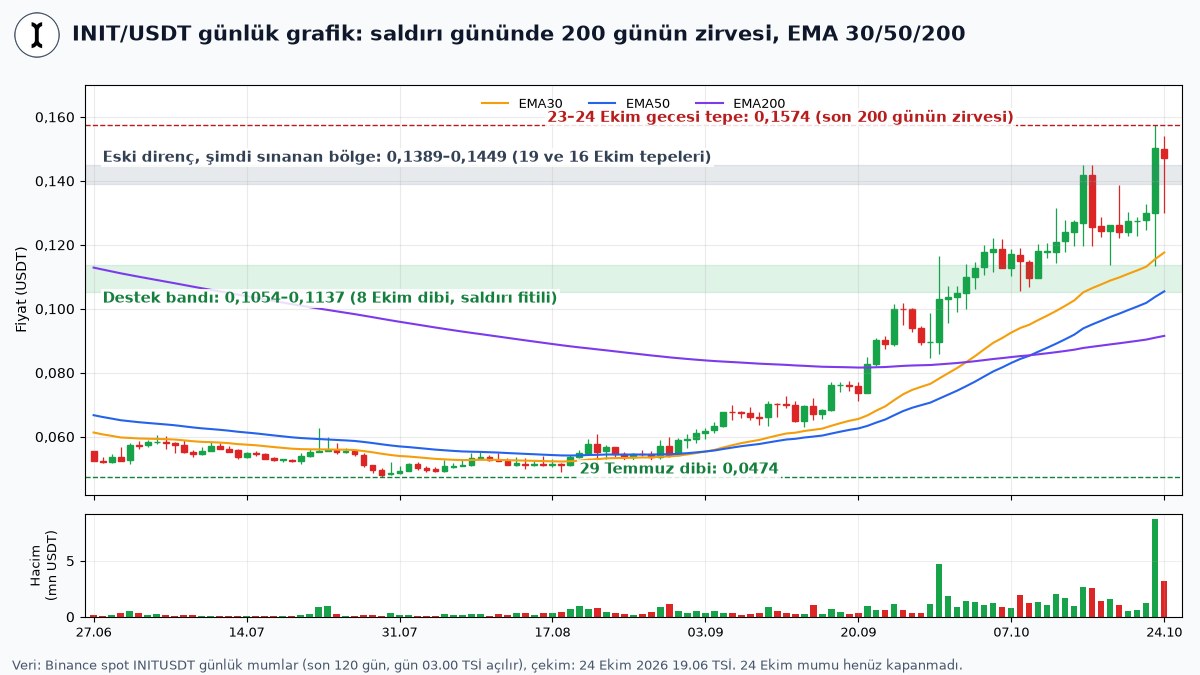
23 Ekim kapanışı, 16 ve 19 Ekim tepelerinin oluşturduğu 0,1389–0,1449 bandının üzerinde gerçekleşti. Ancak bugün fiyat gün içinde 0,1301’e kadar sarktığı için bu kırılımı teyitli saymıyoruz. Günlük kapanışın yeniden 0,1389 altına inmesi, kırılımın başarısız olduğu anlamına gelir. Alttaki ana destek bandı 0,1054–0,1137 aralığında; saldırı anındaki fitil de bu bölgenin üst sınırında kalıyor. Grafik yorumunu, Initia saldırısı nedeniyle ağın kapalı olduğu gerçeğiyle birlikte okumak gerekiyor: yeniden açılışla birlikte zincirdeki INIT’in borsalara akması, fiyat dengesini kısa sürede değiştirebilir.
Vadeli tarafta tablo sakin. OKX INIT-USDT sürekli vadeli kontratında fonlama oranı yüzde 0,005, açık pozisyon ise 0,69 milyon dolar civarında; dün aynı saatlerde bu rakam 0,41–0,44 milyon dolar aralığındaydı. Binance vadeli INITUSDT kontratında da son fonlama oranı yüzde 0,005. Initia saldırısı sonrası açık pozisyondaki artış, kaldıraçlı ilginin yükseldiğini gösteriyor, ancak fonlamanın nötr kalması tek yönlü aşırı bir pozisyonlanma olmadığına işaret ediyor.
Initia saldırısında bundan sonra izlenecek başlıklar
- Yamanın denetimi ve açılış tarihi: Ekibin “birkaç gün” dediği süre içinde denetim raporu ve yeniden başlatma takvimi paylaşılıp paylaşılmayacağı.
- Tam olay raporu: Köprü havuzlarındaki açığın kimin tarafından karşılanacağı ve kullanıcılara telafi yapılıp yapılmayacağı.
- Saldırgan cüzdanı: 1.135,52 ETH’nin hareket edip etmediği ya da bir karıştırma servisine gönderilip gönderilmediği.
- Borsa kararları: Upbit başta olmak üzere borsaların INIT için yeni bir uyarı, inceleme ya da yatırma-çekme takvimi açıklayıp açıklamayacağı.
Risk notu: Bu içerik yalnızca bilgilendirme amaçlıdır. Yatırım tavsiyesi değildir. Initia saldırısı gibi güvenlik olayı yaşamış ve ağı kapalı olan projelerde fiyat hareketleri sert olabilir; kararlarınızı kendi araştırmanıza ve risk toleransınıza göre verin. Fiyat ve gösterge verileri yazının hazırlandığı ana aittir ve hızla değişebilir.
Kaynaklar
- Initia, olay güncellemesi (X, 24 Ekim 2026 11.46 TSİ)
- Initia, ağın durdurulması duyurusu (X, 23 Ekim 2026 19.00 TSİ)
- zon, Initia kurucu ortağı (X, 23 Ekim 2026 19.22 TSİ)
- Upbit, INIT dikkat uyarısı duyurusu (23 Ekim 2026 19.15 TSİ)
- Blockscout, saldırgan adresi (kontrol: 24 Ekim 2026 19.06 TSİ)
- Binance spot INITUSDT 4 saatlik ve günlük mum verisi, OKX ve Binance vadeli fonlama ve açık pozisyon verileri (çekim: 24 Ekim 2026 19.06 TSİ)
- CoinGecko, Initia arz verileri
📚 Yazarın Kitapları
Bilge Yatırımcı
Piyasa analizi, portföy yönetimi ve risk değerlendirmesi için pratik bir rehber.
Geleceğine Yatırım
Teknoloji ve geleceğin trendlerine odaklanan stratejik yatırım fikirleri.